"凭感觉编程"的时代结束了:30条安全规则背后的真正问题
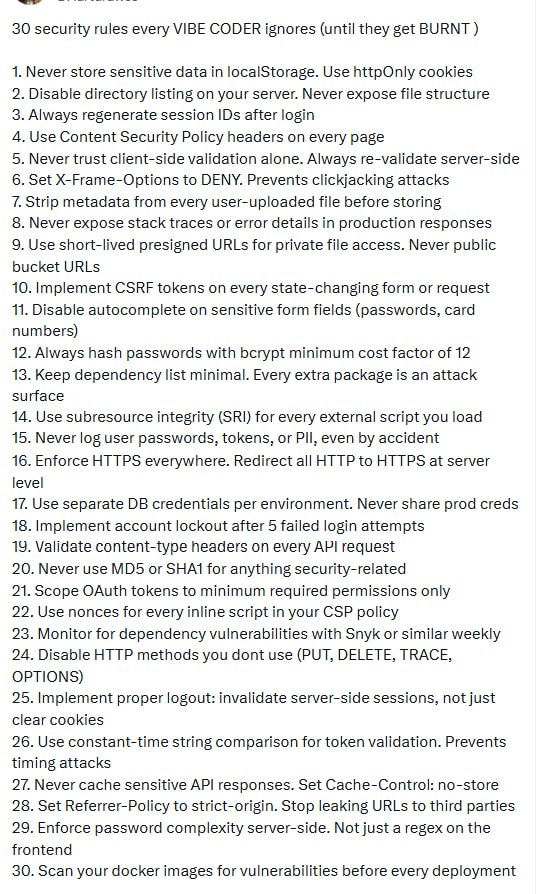
30条安全规则:"凭感觉编程"的时代结束了。
一篇热帖列出了30条开发者为追求速度而忽略的安全规则,引发了程序员的集体共鸣与恐慌。
但我觉得讨论更深的价值在于:问题不在于你忘了哪条规则,而在于"凭感觉编程"这个思维模式本身,正在让你亲手为未来的攻击者搭建犯罪现场。
网上流传着一份清单,叫“每个凭感觉的程序员(Vibe Coder)都会忽略的30条安全规则——直到被烧到为止”。列表很具体,从“不在 localStorage 存敏感数据”到“强制 HTTPS”,条条扎心。
评论区像大型忏悔现场:有人说自己跳过了一半,直到收到安全审计通知才恐慌;也有人立刻把这30条丢给 Claude,问“我们都做到了吗?”
这很正常。先追速度,让产品跑起来,技术债以后再说。我们把这种行为美化成“敏捷”和“Vibe Coding”。
但一条高赞评论把遮羞布扯了下来:
大多数凭感觉的程序员,以为风险只是 bug 或宕机。真正的风险是:你快速推进,产品有了起色,然后你才意识到,你的安全模型也纯粹是凭感觉——而此刻,攻击者已经成了你产品最快的“超级用户”。
这句话才是关键。你以为安全问题是未来要修复的清单;现实是,你为吸引用户搭建的通路,也同时为攻击者敞开了门。当你为日活破万庆祝时,他们可能正在你的数据库里自由漫步。
更深一层,有开发者指出:迷信“30条规则”这样的清单,本身也是陷阱。它让人误以为安全是一堆可背诵的孤立技巧。
真正的安全感,来自良好的系统默认值、清晰边界和严格审查习惯。团队出事,往往不是忘了某个请求头,而是发布了自己都一知半解的功能,或者过度信任前端,暴露了不该暴露的数据。
所以,把这30条当提示词喂给 AI,并不能让你高枕无忧。这和“凭感觉编程”是一体两面:都想用一个简单动作,绕开一个复杂的系统性问题。
真正的问题也许不是“这30条我做到了几条”,而是:
凭感觉编程,究竟是帮你快速成功的资产,还是你亲手写下的定时炸弹?
所谓的 Vibe Coding,不过是“技术债”这个老概念换了个时髦说法。它最大的骗局在于,让人误以为这是一种“工作流”,而忽略了它本质上是一种“风险敞口”。当用户量到达临界点,这个敞口就会从涓涓细流,变成吞噬一切的黑洞。